Business Continuity Management:
handlungsfähig bleiben, wenn es darauf ankommt
Stromausfall, Cyberangriff, Lieferkettenausfall: BCM sorgt dafür, dass Ihre kritischen Prozesse eine Störung überstehen. Dieser Leitfaden erklärt ISO 22301, BSI-Standard 200-4, Business Impact Analyse, RTO und RPO – und wie Sie in sechs Schritten ein BCMS aufbauen.
Was ist Business Continuity Management?
BCM beantwortet drei Fragen: Welche Prozesse sind überlebenswichtig, wie lange dürfen sie ausfallen, und wie laufen sie im Ernstfall weiter? Aus den Antworten entstehen getestete Notfall- und Wiederanlaufpläne – das Gegenmittel gegen teure Betriebsunterbrechungen.
Der Bezug zum Blackout: Ein Stromausfall ist eines der häufigsten BCM-Szenarien. Wie teuer eine Ausfallstunde für Ihren Betrieb wäre, zeigt der Stillstandskosten-Rechner; wo Ihre Produktion generell verwundbar ist, der Resilienz-Check. Die technische Absicherung der Energieversorgung behandelt der Leitfaden Notstromversorgung.
BCM im Zusammenspiel mit anderen Disziplinen
| Disziplin | Zentrale Frage | Fokus |
|---|---|---|
| Risikomanagement | Welche Risiken gibt es und wie senken wir sie? | Risiken vorab bewerten und reduzieren |
| Informationssicherheit (ISMS) | Wie schützen wir Vertraulichkeit, Integrität, Verfügbarkeit? | Schutz von Informationen und IT (z. B. ISO 27001) |
| Business Continuity (BCM) | Wie bleiben kritische Prozesse trotz Störung verfügbar? | Aufrechterhaltung und Wiederanlauf des Betriebs |
| Krisenmanagement | Wer entscheidet und kommuniziert in der akuten Lage? | Führung und Kommunikation während der Krise |
| Notfallplan | Was ist im konkreten Fall zu tun? | Konkrete Handlungsanweisung für ein Szenario |
Zusammengefasst: Risikomanagement will Störungen verhindern, BCM sorgt dafür, dass der Betrieb sie übersteht. Beide brauchen einander – ein BCMS baut direkt auf einer Risikobewertung auf und wird im Ernstfall durch das Krisenmanagement geführt.
Der BCM-Lebenszyklus (PDCA)
Planen
Umsetzen
Überprüfen
Verbessern
Quellen: DIN EN ISO 22301:2019 (Sicherheit und Resilienz – Business-Continuity-Managementsysteme, Kapitel 4–10); BSI-Standard 200-4 (Business Continuity Management). Beide folgen dem PDCA-Zyklus und der einheitlichen Grundstruktur von Managementsystemnormen.
Business Impact Analyse, RTO & RPO
| Begriff | Bedeutung | Beispiel |
|---|---|---|
| BIA | Business Impact Analyse – bewertet die Folgen eines Prozessausfalls über die Zeit und identifiziert kritische Prozesse und Abhängigkeiten | Ergebnis: Priorisierte Liste zeitkritischer Prozesse |
| MTPD | Maximal tolerierbare Ausfalldauer – ab wann ein Ausfall untragbaren Schaden verursacht | „Nach 8 Stunden droht Lieferverzug mit Vertragsstrafe" |
| RTO | Recovery Time Objective – angestrebte Wiederanlaufzeit; muss kürzer sein als die MTPD | „Prozess muss in 4 Stunden wieder laufen" |
| RPO | Recovery Point Objective – maximal tolerierbarer Datenverlust als Zeitspanne | „Höchstens 1 Stunde Daten dürfen verloren gehen" |
| RTA | Recovery Time Actual – die tatsächlich erreichte Wiederanlaufzeit, gemessen in Übung oder Ernstfall. Das Gegenstück zur RTO: Ziel gegen Wirklichkeit | „Geplant 4 Stunden, in der Übung gebraucht: 9 Stunden" |
So hängt alles zusammen: Die BIA sagt, wie kritisch ein Prozess ist (MTPD). Daraus leiten sich die Ziele ab, wie schnell er wieder laufen (RTO) und wie aktuell die Daten sein müssen (RPO). Diese Zahlen bestimmen, wie viel eine Wiederanlauflösung kosten darf – ein 15-Minuten-RTO erfordert deutlich mehr Aufwand als ein 24-Stunden-RTO. Die vierte Zahl entsteht erst später: Die RTA ist das, was in der Übung tatsächlich herauskommt. Liegt sie über der RTO, ist nicht die Übung misslungen, sondern die Planung war optimistisch – und genau dieser Abstand ist das Ergebnis, das eine Übung liefern soll. Ein BCM ohne gemessene RTA kennt nur Absichten.
Quelle: DIN EN ISO 22301:2019, Kapitel 8.2 (Business Impact Analyse und Risikobeurteilung). MTPD, RTO und RPO sind zentrale Planungsgrößen der Norm; die konkreten Werte legt jedes Unternehmen prozessbezogen selbst fest.
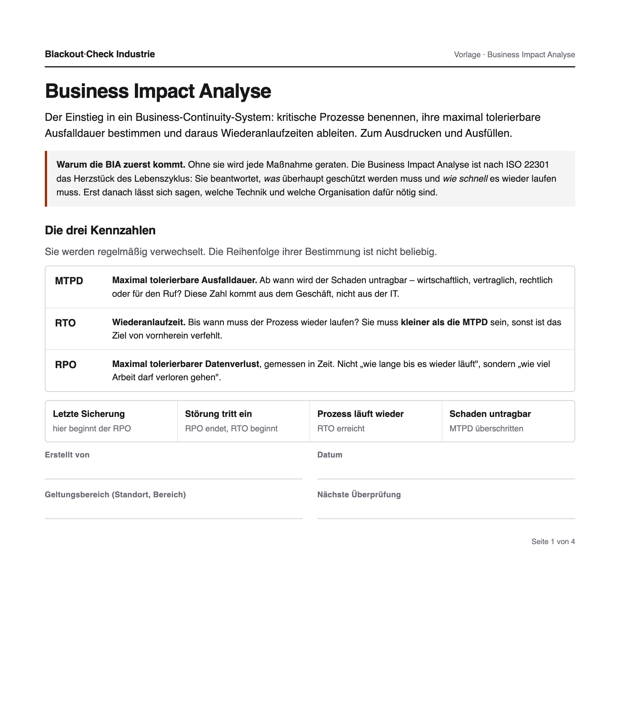 PDF · 4 Seiten · zum Ausfüllen
Der Einstieg in ein BCM-System
Ohne Business Impact Analyse wird jede Maßnahme geraten. Diese Vorlage führt von den Geschäftsprozessen über den Schadenverlauf zu belastbaren Wiederanlaufzeiten – in der Reihenfolge, die ISO 22301 vorsieht.
- MTPD, RTO und RPO auf einem Zeitstrahl erklärt
- Tabelle für kritische Prozesse statt für Systeme
- Schadenbewertung über sechs Zeitstufen
- Abgleich: geforderte gegen heute erreichbare RTO
Die maßgeblichen Standards: ISO 22301 & BSI 200-4
ISO 22301:2019
BSI-Standard 200-4
So passen sie zusammen
Das BSI-Stufenmodell (200-4): Reaktiv-BCMS – grundlegende Sofortmaßnahmen und ein erster Notfallplan. Aufbau-BCMS – Business Impact Analyse, Wiederanlaufpläne und regelmäßige Übungen. Standard-BCMS – vollständiger PDCA-Zyklus, audit- und zertifizierungsreif nach ISO 22301. So können Unternehmen schrittweise wachsen, statt alles auf einmal umzusetzen.
Verwandt, aber nicht dasselbe: BCM sichert den Betrieb, ISO 27001 die Informationssicherheit. In der Praxis werden beide Managementsysteme oft gemeinsam aufgebaut, weil sie sich Risikoanalyse, Rollen und Governance teilen.
Quellen: DIN EN ISO 22301:2019; BSI-Standard 200-4 „Business Continuity Management" (Bundesamt für Sicherheit in der Informationstechnik). Die Zuordnung des Standard-BCMS zur ISO-22301-Konformität folgt der Darstellung des BSI. Angaben ohne Gewähr, keine Rechtsberatung.
BCM & Regulierung: Wo Business Continuity Pflicht wird
NIS2
KRITIS-Dachgesetz
DORA
Unklar, welche Pflichten für Sie gelten? Der Vergleich NIS2 vs. KRITIS ordnet die beiden wichtigsten Regelwerke ein, und die Übersicht Regulierung 2026 bündelt alle relevanten Vorgaben an einer Stelle.
Quellen: NIS2-Richtlinie (EU) 2022/2555, Art. 21 (Risikomanagementmaßnahmen, u. a. Aufrechterhaltung des Betriebs / Krisenmanagement); KRITIS-Dachgesetz (Resilienzpflichten kritischer Anlagen); DORA-Verordnung (EU) 2022/2554 (digitale operationale Resilienz). Details siehe die jeweiligen Themenseiten.
In 6 Schritten zum BCMS
Häufige Fragen zum Business Continuity Management
Business Continuity Management (BCM), auf Deutsch betriebliches Kontinuitätsmanagement, ist ein systematischer Managementansatz, der sicherstellt, dass ein Unternehmen seine wichtigsten Geschäftsprozesse auch während und nach einer Störung aufrechterhalten oder schnell wieder aufnehmen kann. Dazu gehören die Analyse kritischer Prozesse, die Festlegung von Wiederanlaufzielen und das Erstellen, Testen und Verbessern von Notfall- und Wiederanlaufplänen. Ziel ist organisatorische Resilienz gegenüber Ereignissen wie Stromausfall, Cyberangriff, Lieferkettenausfall oder Naturereignissen.
ISO 22301:2019 ist die internationale Norm für Business-Continuity-Managementsysteme (BCMS) und folgt dem PDCA-Zyklus sowie der einheitlichen Grundstruktur der ISO-Managementnormen. Der BSI-Standard 200-4 ist das deutsche Pendant des Bundesamts für Sicherheit in der Informationstechnik und bietet eine besonders praxisnahe Anleitung zum Aufbau eines BCMS. Er nutzt ein Stufenmodell (Reaktiv-, Aufbau- und Standard-BCMS); die höchste Stufe Standard-BCMS ist konform zu den Anforderungen der ISO 22301:2019 und damit zertifizierungsfähig.
Die Business Impact Analyse (BIA) ist das Herzstück jedes BCM. Sie untersucht, welche Auswirkungen der Ausfall einzelner Geschäftsprozesse über die Zeit hätte, und identifiziert so die zeitkritischen Prozesse und ihre Abhängigkeiten. Aus der BIA werden die zentralen Wiederanlaufziele abgeleitet: die maximal tolerierbare Ausfallzeit (MTPD), die Wiederanlaufzeit (RTO) und – für datenabhängige Prozesse – der maximal tolerierbare Datenverlust (RPO). Die BIA ist damit die Grundlage für die gesamte Notfallplanung.
RTO (Recovery Time Objective) ist die angestrebte Wiederanlaufzeit – also die maximale Zeitspanne, in der ein Prozess nach einer Störung wieder verfügbar sein muss. Sie muss kürzer sein als die maximal tolerierbare Ausfallzeit (MTPD). RPO (Recovery Point Objective) beschreibt den maximal tolerierbaren Datenverlust, gemessen als Zeitspanne: Er gibt an, auf welchen Stand Daten nach einer Störung spätestens zurückgesetzt werden dürfen. Beide Kennzahlen werden je kritischem Prozess in der Business Impact Analyse festgelegt und bestimmen, wie aufwendig die Wiederanlauflösung sein muss.
Ein allgemeines Gesetz, das jedes Unternehmen zu einem vollständigen BCMS verpflichtet, gibt es nicht. Für regulierte Betreiber ist Business Continuity aber faktisch Pflicht: Die NIS2-Richtlinie verlangt Maßnahmen zur Aufrechterhaltung des Betriebs wie Backup-Management und Krisenmanagement, das KRITIS-Dachgesetz fordert Resilienzmaßnahmen für kritische Anlagen und DORA schreibt dem Finanzsektor Widerstandsfähigkeit und regelmäßige Tests vor. Unabhängig von der Pflicht schützt ein BCMS jedes Unternehmen vor teuren Betriebsunterbrechungen.
Der Aufbau eines BCMS folgt einem wiederkehrenden Zyklus (PDCA). Zunächst werden Kontext, Anwendungsbereich und Leitlinie festgelegt und die Verantwortung der Leitung geklärt. Anschließend werden mit einer Business Impact Analyse die kritischen Prozesse und ihre Wiederanlaufziele bestimmt und daraus Kontinuitäts- und Wiederanlaufstrategien abgeleitet. Diese werden in Notfall- und Wiederanlaufplänen dokumentiert, durch Übungen und Tests überprüft und regelmäßig bewertet und verbessert. So entsteht aus einer einmaligen Planung ein lebendes, geübtes System.
Die RTO (Recovery Time Objective) ist das Ziel: Innerhalb dieser Zeit soll ein Prozess wieder laufen. Sie wird am Schreibtisch festgelegt, abgeleitet aus der maximal tolerierbaren Ausfalldauer (MTPD) der Business Impact Analyse. Die RTA (Recovery Time Actual) ist das Ergebnis: die Zeit, die der Wiederanlauf in der Übung oder im Ernstfall tatsächlich gebraucht hat. Beide Werte gehören nebeneinander, denn erst ihr Abstand sagt etwas aus. Liegt die RTA deutlich über der RTO, war nicht die Übung schlecht, sondern die Planung zu optimistisch. Ein Wiederanlaufziel, das nie gemessen wurde, ist eine Absicht und keine Fähigkeit.
Über Zeit und Geld, nicht über Normen. Drei Sätze reichen für den Einstieg: Erstens, welche Prozesse das Unternehmen tragen und ab welcher Ausfalldauer daraus ein irreversibler Schaden wird – das ist die MTPD aus der Business Impact Analyse. Zweitens, was eine Stunde Stillstand dieser Prozesse kostet. Drittens, wie groß der Abstand zwischen dem geplanten Wiederanlauf (RTO) und dem zuletzt gemessenen (RTA) ist. Wer diese drei Zahlen hat, braucht keine Normenlehre: Die Entscheidung über Investitionen fällt entlang der Lücke zwischen Anspruch und Wirklichkeit. Hilfreich ist zudem der Hinweis, dass NIS2 die Umsetzung und Überwachung der Risikomanagementmaßnahmen ausdrücklich zur Pflicht der Geschäftsleitung macht – das Thema lässt sich nicht vollständig delegieren.